La inteligencia artificial ya forma parte de la vida cotidiana de los peruanos y empieza a tener una presencia relevante en sus decisiones financieras. Según el estudio “Percepción y uso de la Inteligencia Artificial en decisiones financieras”, el 81 % utiliza herramientas de IA al menos una vez por semana y el 29 % ya […]
En 2026, el panorama de la ciberseguridad alcanzó un punto de inflexión. Uno de los hitos de esta transformación fue la demostración de que los modelos de inteligencia artificial, como Mythos, de Anthropic, pueden identificar y potencialmente explotar vulnerabilidades a una escala y velocidad que desafían la capacidad humana. Este avance altera la forma en […]Leer más
Recientemente, Anthropic alertó a los usuarios sobre un problema serio: un malware del tipo infostealer, que roba silenciosamente datos almacenados en computadoras infectadas, como contraseñas, cookies de inicio de sesión y credenciales, logró secuestrar sesiones activas de Claude. Los ciberdelincuentes utilizaron estas sesiones para acceder a cuentas de usuarios y consumir créditos sin autorización. La empresa ya […]Leer más
La gobernanza de la IA suele plantearse como una cuestión de políticas. Las organizaciones necesitan normas que regulen cómo se utiliza la IA, quién puede autorizar su uso y a qué datos puede acceder. Estas políticas son importantes, pero solo funcionan si la organización tiene visibilidad sobre dónde están desplegados sus sistemas de IA. Lograr […]Leer más
IA Y CIBERSEGURIDAD
La mejor defensa no es solo detectar errores, sino verificar la información antes de actuar
La inteligencia artificial (IA) está provocando cambios en la forma de entender la seguridad y de protegerse frente a las amenazas. El hecho de que los ciberdelincuentes puedan utilizar esta tecnología para generar textos, imágenes y audio que parecen surgidos de una fuente veraz y confiable multiplica las posibilidades de éxito de sus campañas. ESET […]Leer más
¿Hacia quién se dirigen los ataques de ransomware y por qué? Estas preguntas son respondidas por una investigación de ThreatLabz, que observa que los ciberdelincuentes seleccionan a sus víctimas en base a su capacidad de acceso a información y su autoridad. Según su estudio sobre una única campaña de ransomware con 351 víctimas de 334 organizaciones diferentes, un 62 […]Leer más
El sector educativo afronta el inicio de un curso académico marcado por una vulnerabilidad extrema ante las amenazas digitales. De acuerdo con el último informe de amenazas publicado por la firma de ciberseguridad Barracuda Networks, cada institución educativa recibe un promedio de 1.200 correos electrónicos de phishing al día. El estudio, elaborado a partir de un análisis de campo y una encuesta […]Leer más
La expansión de la Inteligencia Artificial (IA) reordenó prioridades de inversión en tecnología y colocó a la infraestructura de TI en el centro de las decisiones estratégicas. Tras una etapa de gasto concentrada en aplicaciones, distintas organizaciones comenzaron a identificar que escalar proyectos de IA requiere modernizar las redes que los sostienen, con más automatización, visibilidad e […]Leer más
IA Y CIBERSEGURIDAD
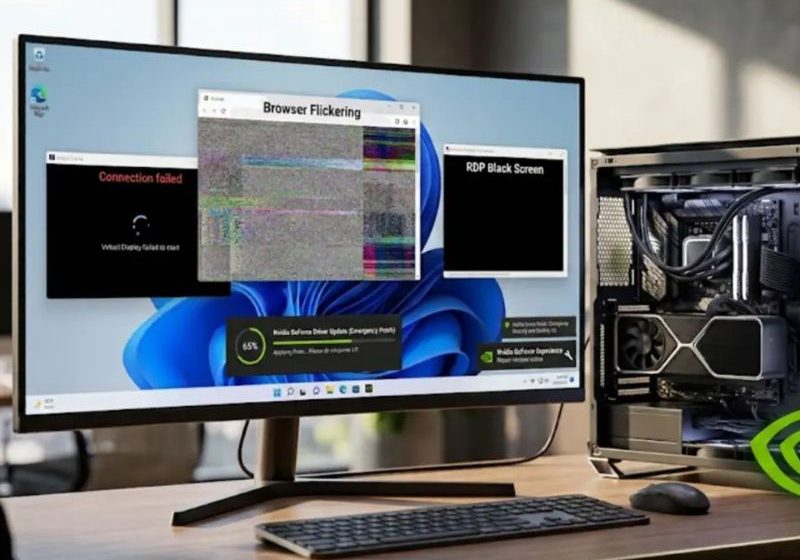
Lanzan parche de emergencia para Windows 11 tras varios problemas con sus drivers
Se acaba de lanzar una actualización de emergencia para sus tarjetas gráficas GeForce que corrige varios problemas que estaban afectando a algunos usuarios de Windows tras instalar versiones recientes de los controladores. Se trata del GeForce Hotfix Display Driver 616.86, una versión especial que llega antes de la próxima actualización oficial para solucionar errores concretos relacionados con […]Leer más
IA Y CIBERSEGURIDAD
Las organizaciones son cada vez menos capaces de recuperar datos tras un ataque de ransomware
El ransomware es un problema de calado para las empresas. Un 83 % ha sufrido algún ataque exitoso durante los últimos veinticuatro meses, de acuerdo con un estudio. De las organizaciones que han sido víctimas, 3 de cada 4 tuvieron que hacer frente a múltiples interrupciones en sus servicios. La investigación de Object First encargada a Omdia, demuestra cómo avanzan […]Leer más