Ciberseguridad 2026: más ataques, más demanda, más inversión y una gran ventana para el Canal peruano
El gasto mundial en seguridad llegará a US$ 308,000 millones en 2026 (+11.8%), según IDC, mientras los informes globales más recientes de Fortinet y CrowdStrike miden ataques más rápidos y automatizados con IA. Para resellers, integradores y consultores peruanos, la demanda se inclina hacia quien opere la seguridad del cliente, no solo hacia quien la venda.
Ataques en minutos, con IA
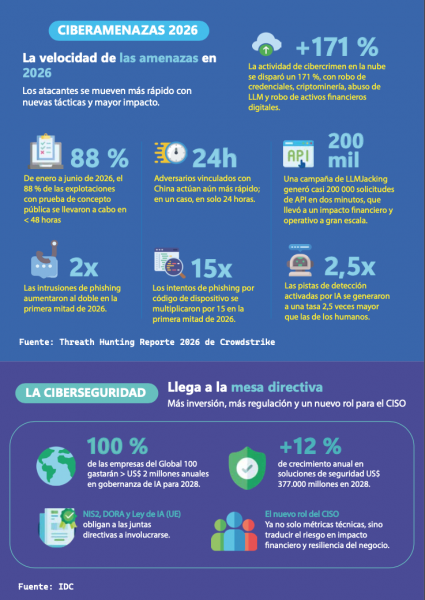
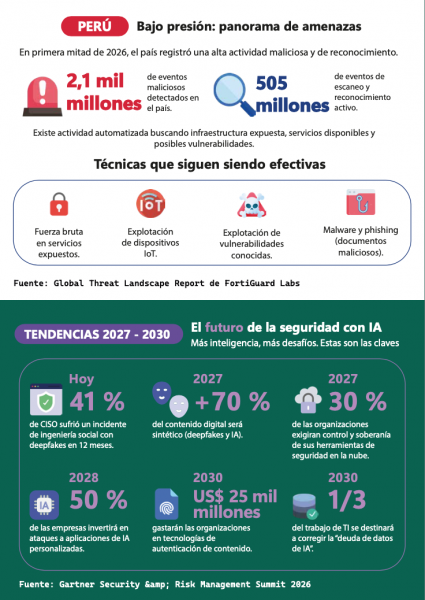
En su estudio, Fortinet contabilizó 7,831 víctimas de ransomware en 2025 (+389%) y un tiempo de explotación de 24–48 horas para fallas críticas; en Perú registró 1,700 millones de intentos de ataque. Los registros de malware que roban credenciales son 67% de los datos que circulan en la dark web. Aunque los intentos de fuerza bruta cayeron 22%, los de explotación crecieron 25.49%, señal de ataques más eficaces y selectivos gracias a la IA.
En tanto, CrowdStrike midió 29 minutos entre el acceso inicial y el movimiento lateral (27 segundos el más rápido), 89% más operaciones de adversarios con IA y 42% de vulnerabilidades explotadas antes de hacerse públicas. Las intrusiones dirigidas a la nube crecieron un 37% y, en un caso, el robo de datos empezó cuatro minutos después del acceso inicial a la red de la víctima.
Fortinet añade que la mayoría de los incidentes en la nube nacieron de credenciales robadas o mal usadas, y que manufactura, servicios empresariales y comercio fueron los sectores con más víctimas de ransomware. CrowdStrike detectó, además, instrucciones maliciosas inyectadas en herramientas de IA generativa de más de 90 organizaciones.
Es relevante señalar asimismo que el estudio de brecha de habilidades de Fortinet agrega que 71% de las empresas ve la falta de talento como un riesgo adicional para el negocio, que cada herramienta de IA nueva exige más personal especializado y que el factor humano es la principal causa de ataques exitosos. Fortinet pide que el conocimiento de IA llegue también a TI, desarrolladores y directivos.
Mercado: lo que proyecta IDC
IDC proyecta que el gasto global en ciberseguridad alcanzará los US$ 430,000 millones para 2029. El software crece 14% y absorbe más de la mitad del gasto, con identidad, nube y protección de datos entre lo más dinámico; los servicios gestionados lideran el crecimiento en servicios y América Latina está entre las regiones de mayor avance. En Perú, IDC estimó el mercado de servicios de ciberseguridad en US$ 223.4 millones en 2024, con alza anual de 14.7% hasta 2027 y 52.3% en servicios gestionados; 83% de las empresas planea subir su gasto en TI en 2026. IDC prevé que el crecimiento sea mayor en las grandes empresas, pero también será significativo en las medianas y pequeñas, que ya ven la seguridad como habilitador del negocio, y que las compañías prioricen la consolidación de plataformas.
Perspectiva para el Canal peruano
El crecimiento del mercado peruano de ciberseguridad es un hecho, y así como se estima que crecerá un 52.3% este año, la perspectiva para 2027 mantiene la curva ascendente. Cada vez es más apremiante para las organizaciones protegerse ante una amenaza tan potente como la de los ciberataques impulsados por IA e incluso la falta de talento y estrategia adecuada para encaminar el factor humano.
IA Y CIBERSEGURIDAD
Consultor Senior de Ciberseguridad y Redes
Nexus Tecnology SAC
Oportunidades de negocio para el canal integrador
Un colaborador utiliza un asistente de inteligencia artificial para resumir una propuesta comercial. Ahorra tiempo, pero surge una pregunta: ¿la empresa sabe qué información está compartiendo y en qué condiciones? Esta situación cotidiana muestra por qué la adopción de IA necesita acompañarse de seguridad. Para el canal integrador, abre una doble oportunidad: fortalecer la protección de sus clientes y ayudarlos a utilizar esta tecnología con confianza.
Un escenario que exige acompañamiento
La relación entre IA y ciberseguridad tiene varias dimensiones. Las herramientas de protección pueden incorporar IA para apoyar el análisis de alertas y detectar comportamientos inusuales.
Al mismo tiempo, los atacantes pueden aprovecharla para elaborar engaños más convincentes.
Además, las empresas que adoptan asistentes y automatizaciones deben proteger los datos y permisos que ponen a su alcance.
Un asistente conectado a documentos internos, por ejemplo, debe respetar las restricciones de acceso de cada usuario. Si también puede ejecutar acciones, necesita límites claros y aprobación humana cuando una decisión pueda afectar al negocio. La seguridad debe acompañar el diseño y mantenerse durante la operación.
El NIST, organismo estadounidense de referencia técnica, ofrece un marco voluntario para gestionar riesgos de IA y un perfil específico para IA generativa. Estos recursos ayudan a ordenar la evaluación según los objetivos de cada organización. Para el integrador, constituyen un punto de apoyo para conversar con el cliente sin convertir la propuesta en una discusión excesivamente técnica, lo que podría postergar la decisión de compra.
Dónde se abren las oportunidades
El diagnóstico es una puerta de entrada. Identificar qué aplicaciones de IA se utilizan, qué información procesan y quién las administra permite detectar necesidades concretas. Este servicio puede entregarse como una evaluación de alcance y precio definidos, acompañada de un plan de mejoras priorizado.
La implementación ofrece una segunda línea de negocio. Incluye configurar accesos, proteger información sensible e integrar las nuevas herramientas con la infraestructura existente. Una empresa que incorpora un asistente comercial, por ejemplo, puede necesitar separar documentos públicos, propuestas reservadas y antecedentes de clientes antes de habilitar su consulta.
Los servicios recurrentes permiten dar continuidad al trabajo. El monitoreo, la revisión de permisos y el ajuste de configuraciones pueden agruparse en una oferta mensual. El canal también puede evaluar funciones de IA para apoyar su propia operación de seguridad, comprobando si reducen tareas repetitivas sin deteriorar la calidad del análisis.
La capacitación complementa estas ofertas. Explicar qué información puede compartirse, cómo verificar solicitudes sospechosas y cuándo revisar una respuesta de IA ayuda a convertir las políticas en hábitos. Estos servicios pueden resultar especialmente útiles para clientes que necesitan acompañamiento y cuentan con equipos tecnológicos reducidos.
Cómo preparar una oferta viable
Conviene comenzar por la base instalada y elegir un problema específico. Revisar el uso de asistentes o los permisos sobre documentos permite acotar el primer proyecto. Un piloto con objetivos definidos facilita validar la solución, conocer el esfuerzo operativo y acordar con el cliente los pasos siguientes.
La preparación debe incluir al equipo comercial y al técnico. El primero necesita relacionar la propuesta con productividad, continuidad y protección de información. El segundo debe comprender las capacidades y limitaciones de las herramientas. Cuando se requiera atención especializada o cobertura permanente, las alianzas pueden ampliar el servicio, siempre con responsabilidades claras.
También es necesario evaluar a los proveedores externos. Importa conocer cómo almacenan y utilizan los datos, qué controles ofrecen, cuál es su soberanía y la del cliente y cómo se integran con las soluciones del cliente. Las funciones de IA deben probarse en condiciones representativas; sus recomendaciones pueden ser erróneas y las acciones críticas requieren supervisión, en especial si un agente de IA puede ejecutar acciones legalmente vinculantes o pagos sin supervisión.
La oferta comercial debe precisar entregables, horarios de atención, responsabilidades y costos.
Para evaluar su rentabilidad, hay que considerar licencias, consumo, capacitación y soporte. El valor puede medirse comparando tiempos de revisión de alertas, accesos inadecuados corregidos o cumplimiento de las reglas de uso acordadas. Prometer resultados verificables ayuda a construir confianza. Es clave traducir la metodología y las herramientas al lenguaje del cliente: explicar beneficios, tiempos, costos y retorno de la inversión, sin convertirlo en un experto en IA.
Un primer paso para el canal
La convergencia entre IA y ciberseguridad merece una revisión detenida del portafolio y de las capacidades del integrador. Existe espacio para generar ingresos por consultoría, implementación y acompañamiento, siempre que la oferta responda a necesidades reales y pueda sostenerse operativamente.
El primer paso puede ser una conversación con los clientes actuales: cómo utilizan IA, qué información le entregan y quién supervisa su uso. Las respuestas permitirán identificar prioridades, desarrollar experiencia y construir una propuesta de valor que acompañe al cliente más allá de la venta inicial.
A manera de conclusiones
La convergencia de Ciberseguridad e Inteligencia Artificial genera nuevas oportunidades de integración, en un campo tan amplio que es difícil anticipar todos los rubros que se verán afectados si no existen las salvaguardas necesarias.
El canal integrador experto en Ciberseguridad probablemente encontrará que sus proveedores ya tienen una propuesta para asegurar el uso de agentes de IA, e incluso desarrollos para mercados verticales, de modo que puede usar un playbook en lugar de reinventar la rueda.
Una vez más, la recomendación es la misma: no hay mejor negocio para el canal integrador que el recurrente, pues permite enfrentar el gasto corriente y crecer con solidez. Esto no implica dejarlo todo por estas oportunidades, sino prestar atención a las de venta lateral que seguramente se abrirán.
Algunas de ellas son simples y evidentes, como por ejemplo, ayudar al cliente a cambiar su plataforma de PCs tradicionales por laptops modernas preparadas para IA, cambiar su arquitectura de data center rígida por HCI, cambiar sus suscripciones ofimáticas por unas que integren agentes y automatización, y cientos de oportunidades relacionadas al nuevo ecosistema que reúne la Ciberseguridad con el uso consciente, regulado y seguro de la Inteligencia Artificial Agéntica.
NIST. AI Risk Management Framework y perfil de riesgos de IA generativa.
https://www.nist.gov/itl/ai-risk-management-framework